Nextlayer
Pentest vs Red Team: diferenças e quando usar
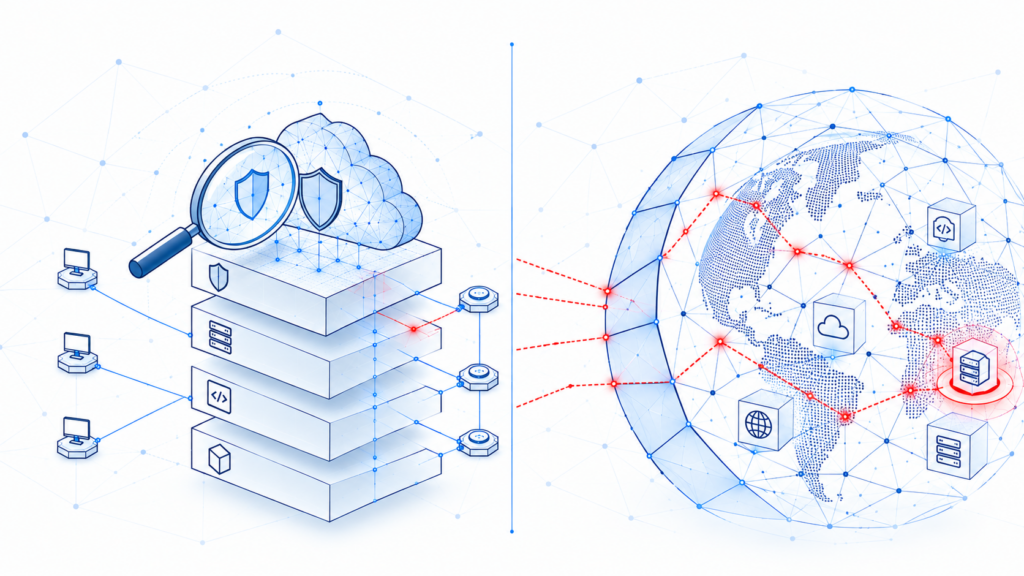
Pentest e red team são abordagens de segurança ofensiva, mas respondem a perguntas diferentes. O pentest valida controles em um escopo definido; o red team simula um adversário com objetivos amplos, testando pessoas, processos e tecnologia ao longo de uma cadeia de ataque. Entender essa diferença evita contratar o serviço errado — ou esperar do projeto algo que ele não entrega.
Em resumo
- Pentest: “quais vulnerabilidades existem neste escopo e qual é o impacto?”
- Red team: “a organização consegue detectar e responder a um adversário com objetivos reais?”
- Como se combinam: o pentest aprofunda o controle; o red team testa a organização de ponta a ponta.
O que é pentest?
O teste de penetração é uma avaliação técnica autorizada que busca identificar e explorar vulnerabilidades em aplicações, APIs, redes ou infraestrutura. O trabalho combina análise manual, ferramentas e validação de impacto. O resultado é um relatório com evidências e recomendações priorizadas.
O pentest é mais adequado quando a empresa precisa validar um escopo específico: uma aplicação nova, uma API exposta, uma rede interna, um ambiente cloud. Ele responde com precisão onde estão as falhas e o que um atacante conseguiria fazer com elas.
O que é red team?
O red team é uma simulação adversarial com objetivos definidos. Em vez de procurar todas as vulnerabilidades de um sistema, a equipe assume o papel de um adversário e percorre o caminho até um objetivo — por exemplo, acessar dados específicos, alcançar um sistema crítico ou testar a resposta a um incidente.
A operação pode combinar exploração técnica, engenharia social, análise de processos e, quando autorizado, ações físicas. O foco não é apenas “entrar”: é entender se a organização percebe, contém e responde.
Principais diferenças
| Dimensão | Pentest | Red team |
|---|---|---|
| Pergunta central | Quais falhas existem e qual é o impacto? | A defesa funciona contra um adversário com objetivos? |
| Escopo | Técnico e delimitado | Amplo, orientado a objetivos de negócio |
| Duração | Dias a poucas semanas | Semanas a meses |
| Foco | Vulnerabilidades e exploração | Cadeia de ataque, detecção e resposta |
| Entregável | Relatório técnico e plano de correção | Narrativa da operação e lacunas de defesa |
| Quando usar | Validar controles específicos | Avaliar a organização de ponta a ponta |
Quando usar pentest?
- Antes de lançar uma aplicação, API ou serviço digital.
- Para atender requisitos de LGPD, ISO 27001, PCI DSS ou clientes.
- Após mudanças de arquitetura, fusões ou aquisições.
- Para validar a correção de um incidente.
- Como parte de um programa periódico de segurança.
Quando usar red team?
- Quando a empresa já tem controles básicos e quer testar a defesa real.
- Para avaliar detecção, resposta e comunicação entre equipes.
- Em cenários de assumed breach, ameaça interna ou ataque externo.
- Antes de uma due diligence ou de um projeto de grande visibilidade.
Como combinar as duas abordagens
Em um programa maduro, o pentest e o red team não competem: eles se complementam. Uma sequência comum é:
- Diagnóstico: entender a exposição e priorizar riscos.
- Pentest: validar tecnicamente os ativos mais críticos.
- Correção: reduzir a superfície de ataque e fechar lacunas.
- Red team: testar a organização contra um adversário com objetivos amplos.
- Melhoria contínua: repetir o ciclo com escopos e cenários atualizados.
Se a empresa ainda não tem um inventário de ativos ou controles básicos, começar pelo diagnóstico costuma ser mais eficiente do que contratar um red team.
O que esperar do relatório
Um bom relatório de pentest combina visão executiva e técnica: o que foi encontrado, como reproduzir, qual é o impacto e o que corrigir primeiro. O relatório de red team adiciona a narrativa da operação: por onde a equipe entrou, o que foi detectado, o que passou despercebido e quais mudanças reduzem o risco.
Em ambos os casos, o valor está menos na lista de falhas e mais na qualidade da priorização e na clareza das recomendações.
Perguntas frequentes
Pentest é o mesmo que teste de vulnerabilidade?
Não. O teste de vulnerabilidade costuma ser automatizado e aponta possíveis falhas. O pentest valida a exploração, o impacto e o caminho de ataque com análise humana.
Red team é ilegal?
Não, quando há autorização formal, escopo e regras de engajamento. Sem autorização, a atividade é acesso não autorizado. A Nextlayer conduz operações com contrato e NDA.
Qual contratar primeiro?
Depende da maturidade. Se a empresa precisa validar controles específicos, comece pelo pentest. Se já tem controles e quer testar detecção e resposta, o red team faz mais sentido.
Red team substitui o pentest?
Não. O red team avalia a organização de ponta a ponta; o pentest aprofunda um escopo técnico. As duas abordagens se complementam.
Quanto tempo dura cada um?
Um pentest focado pode levar de 5 a 10 dias. Uma operação de red team costuma levar de quatro a doze semanas, dependendo dos objetivos e das janelas autorizadas.
Quer entender qual abordagem faz sentido para o seu momento? Fale com a Nextlayer ou conheça os serviços de pentest e red team.
Continue lendo
 Ethical hacking é crime? O que diz a leiEthical hacking é crime? Entenda o que diz a lei, o papel da autorização formal e como diferenciar hacking ético de acesso…Ler artigo →
 Quanto custa um pentest? Fatores de preçoEntenda o que influencia o preço de um pentest: escopo, ativos, profundidade, prazo e reteste. Veja como comparar propostas sem cair em…Ler artigo →