Nextlayer
Hardening Linux: checklist essencial
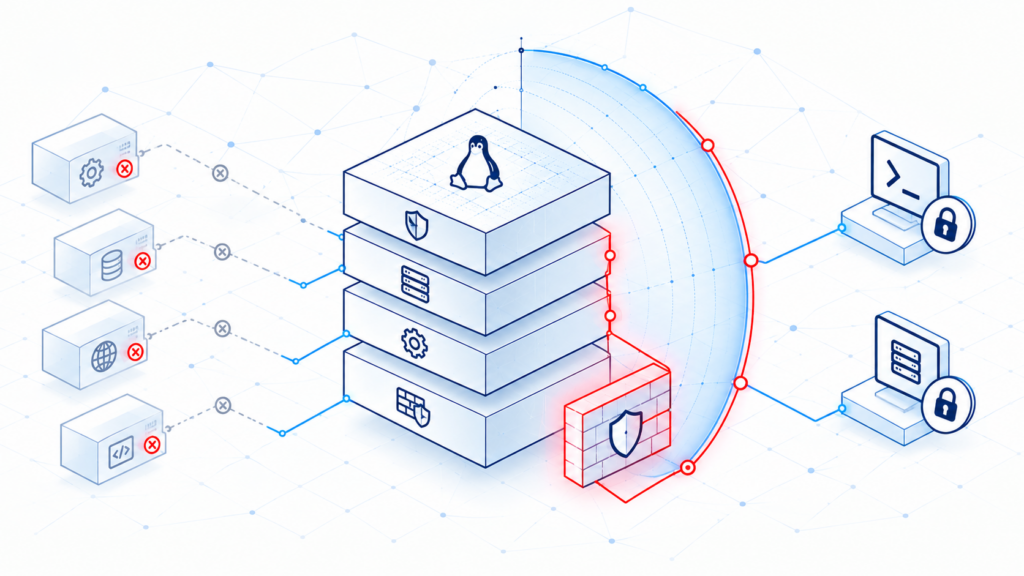
Hardening Linux é reduzir a superfície de ataque de um servidor por meio de configurações seguras, controle de acessos, remoção de serviços desnecessários e atualizações. Não é um pacote que se instala e esquece: é um processo contínuo de configuração, verificação e monitoramento.
Em resumo
- Priorize o básico: contas, SSH, atualizações, permissões e serviços expostos.
- Remova o que não é necessário: cada serviço ativo é uma porta potencial.
- Verifique sempre: hardening sem validação vira suposição.
O que é hardening?
Hardening é o conjunto de práticas que deixa o sistema mais resistente a ataques. Em Linux, isso envolve desde a configuração do SSH até o controle de permissões, passando por atualizações, logs e segmentação de rede.
O objetivo não é deixar o servidor “impossível de invadir”, mas dificultar o caminho do atacante e aumentar a chance de detecção.
Checklist essencial
Contas e autenticação
- Remova contas padrão e desnecessárias.
- Bloqueie login direto de root e use sudo com escopo.
- Exija chaves SSH e desative autenticação por senha.
- Aplique MFA onde houver suporte.
- Revise contas de serviço e permissões excessivas.
SSH
- Restrinja usuários e origens permitidas.
- Desative encaminhamento de agente e túneis não usados.
- Use versões e algoritmos criptográficos atuais.
- Monitore tentativas de autenticação.
Serviços e rede
- Desative serviços e portas que não são necessários.
- Restrinja o acesso administrativo por VPN ou rede de gestão.
- Configure firewall com política padrão de negação.
- Revise exposição de bancos de dados, painéis e APIs internas.
Atualizações e kernel
- Aplique atualizações de segurança com processo definido.
- Remova kernels e pacotes antigos sem uso.
- Habilite proteções do kernel quando compatíveis com a aplicação.
Permissões e dados
- Revise permissões de arquivos e diretórios sensíveis.
- Evite segredos em texto plano e arquivos com permissão ampla.
- Proteja chaves, tokens e configurações.
Logs, backup e monitoramento
- Centralize logs e proteja contra alteração.
- Teste backup e restauração.
- Configure alertas para eventos críticos.
Como validar o hardening
Use benchmarks reconhecidos, scripts de verificação e revisão manual. O importante é comparar a configuração real com o padrão definido e registrar as exceções. Um checklist sem evidência não mostra se o controle está funcionando.
Erros comuns
- Aplicar configurações sem testar impacto na aplicação.
- Desativar logs para “melhorar desempenho”.
- Manter serviços antigos por conveniência.
- Esquecer servidores fora do inventário.
- Não revisar permissões após mudanças de equipe.
Perguntas frequentes
Hardening pode quebrar a aplicação?
Pode, se aplicado sem planejamento. O ideal é testar em ambiente controlado, documentar exceções e aplicar em etapas.
Com que frequência revisar?
Após mudanças relevantes, incidentes e em ciclos periódicos. Servidores expostos e ambientes críticos exigem revisão mais frequente.
Hardening substitui pentest?
Não. O hardening reduz a superfície de ataque; o pentest valida se os controles resistem a exploração real.
Por onde começar em um ambiente grande?
Priorize ativos expostos à internet, servidores com dados sensíveis e contas privilegiadas. Depois amplie para o restante do inventário.
Quer reduzir a superfície de ataque do seu ambiente Linux? Fale com a Nextlayer ou conheça o serviço de hardening e arquitetura.